



Compania Google a neutralizat pe 2 noiembrie o rețea botnet uriașă formată din peste 1,3 milioane de dispozitive Android TV Box din peste 200 de țări. Aparatele au fost compromise direct din fabrică de un producător chinez de hardware.
Ancheta tehnică a scos la iveală că firma Videostrong din Shenzhen a integrat o portiță ascunsă chiar în memoria de sistem a dispozitivelor vândute utilizatorilor. Producătorul ăsta a vândut apoi accesul ilegal către grupări infracționale. Rețeaua a fost destructurată.
La această operațiune internațională au participat mai mulți parteneri de securitate, alături de Agenția Națională de Poliție din Japonia. Serverele centrale de comandă și domeniile folosite pentru coordonarea aparatelor infectate au fost preluate prin ordin judecătoresc.
Modulul ascuns din memoria internă se numea x.cpe și rula cu drepturi depline de administrator. Componenta asta periculoasă aștepta comenzi de la distanță și dezactiva verificările automate din Google Play Protect. Protecția nativă era oprită fără știrea ta.
Odată ce bariera de protecție era coborâtă, atacatorii puteau instala programe străine fără permisiune. Aparatele compromise trimiteau capturi de ecran și înregistrau datele tastate de utilizator. Puteau fi descărcate module suplimentare pentru fraudă cu reclame online.
Iar cea mai răspândită utilizare a fost transformarea acestor receptoare în puncte intermediare de rutare a traficului de internet. Hackerii vindeau conexiunile de acasă ale oamenilor către terți. Traficul străin trecea direct prin routerul tău casnic.
Structura malițioasă funcționa în trei etape bine organizate. După rularea fișierului x.cpe, sistemul activa o componentă secundară denumită com.abc.nexus. Apoi descărca dinamic pachete software folosind protocolul de comunicație MQTT.
Printre aplicațiile manipulate se număra și programul de redare video YokaTV Player, folosit pentru a ascunde traficul suspect. Anchetatorii au descoperit că unul dintre conturile utilizate pentru găzduirea modulelor malițioase purta chiar numele oficial al fabricii din Shenzhen.
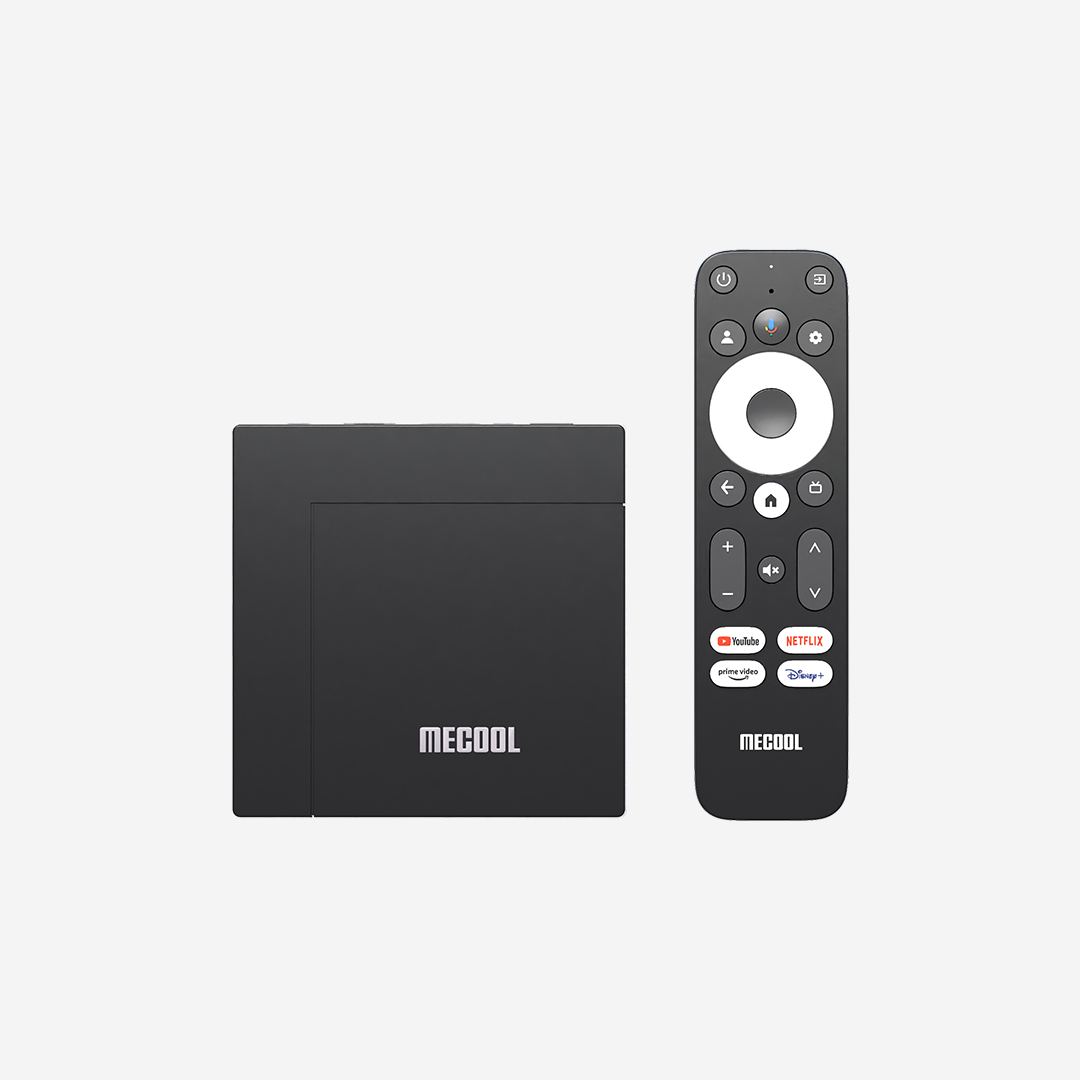
Specialiștii au identificat peste 1,47 milioane de dispozitive infectate din 206 modele diferite între lunile iunie și octombrie. Printre mărcile cele mai afectate se numără MECOOL, vândută pe scară largă și prin magazinele online internaționale.
Cercetătorii de la firma Synthient au cumpărat din comerț un model MECOOL KM9PRO Max și au descoperit portița preinstalată direct în memoria aparatului. Echipa a confirmat că atacatorii puteau citi lista completă de aplicații, jurnalele de sistem și datele de conectare.
Pe lângă cutiile TV pentru sufragerie, amenințarea a fost detectată și pe aparate de telemedicină, ecrane publicitare digitale și echipamente de karaoke. Cele mai multe aparate compromise au fost localizate în Brazilia, Mexic, Taiwan, Malaezia și Irak.
În țări precum Statele Unite, Germania și Marea Britanie au fost numărate între 26.000 și 42.000 de dispozitive infectate în fiecare zonă. Tăierea serverelor a blocat accesul infractorilor la alte 10 milioane de echipamente controlate prin rețele secundare.
Pericolul cel mare vine din faptul că o simplă revenire la setările din fabrică nu elimină amenințarea. Codul infectat face parte din memoria flash de sistem și pornește automat la fiecare repornire a aparatului. Scăparea este foarte dificilă.
În luna iulie din 2025, o acțiune similară condusă de Google a vizat rețeaua BadBox, care cuprindea peste 10 milioane de dispozitive necertificate. Multe dintre aparatele ieftine vândute pe internet nu respectă cerințele oficiale de securitate.
Drept răspuns la această fraudă gravă, Google a rupt orice colaborare comercială cu Videostrong. Producătorul și filialele sale au primit interdicție definitivă de a mai construi dispozitive certificate cu Android sau de a furniza componente de programare partenerilor autorizați.
Gigantul american a modificat controalele tehnice și verifică mult mai strict memoriile interne înainte de acordarea certificării oficiale pentru televizoare și media playere. Verificările din laborator au devenit obligatorii.
Experții în securitate recomandă utilizatorilor să deconecteze aparatele suspecte de la rețeaua de acasă dacă provin din surse neautorizate. Dacă vrei să cumperi un aparat de streaming, alege doar modele certificate oficial.
Articol documentat de redacția HD Satelit din surse publice. Foto: MECOOL.
Niciun comentariu